 +49 89 89082-110


MQTT im Industrial IoT / IIoT-Umfeld: Die häufigsten Sicherheitsprobleme
MQTT wird als IoT- und IIoT-Protokoll immer wichtiger und kommt in immer mehr industriellen Anwendungen zum Einsatz. Doch wie sieht es mit der Sicherheit aus?
MQTT wird als IoT- und IIoT-Protokoll immer wichtiger und kommt in immer mehr industriellen Anwendungen zum Einsatz. Doch wie sieht es mit der Sicherheit aus?
Hackerangriffe auf den Medizinsektor haben in den letzten Jahren stark zugenommen. Mittlerweile ist die Medizinbranche eines der beliebtesten Ziele solcher Angriffe.
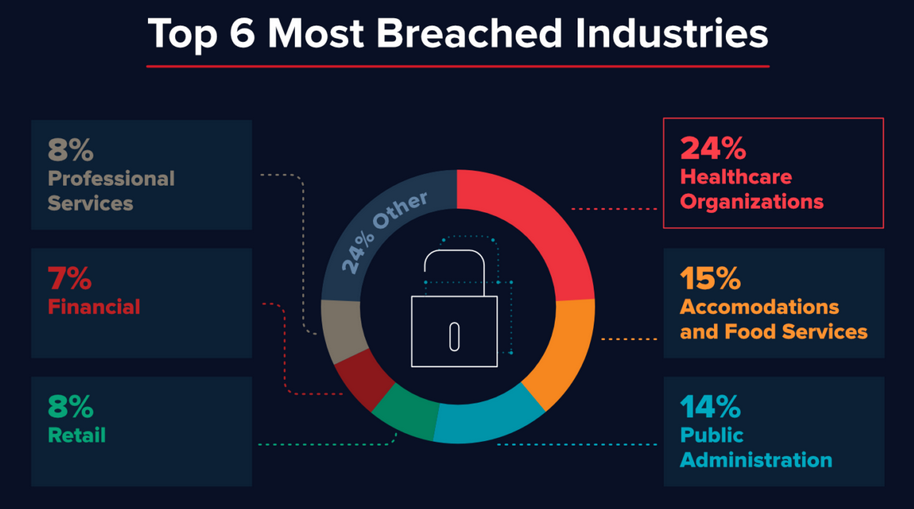
Abbildung 1: Top 6 Most Breached Industries / Quelle: https://www.varonis.com/blog/hacker-motives/ Abgerufen am 19.03.2020
Um zu verstehen, warum der Medizinsektor ein so beliebtes Ziel ist, muss die Motivation und aktuelle Vorgehensweisen der Angreifer betrachtet werden.
Dabei unterscheidet sich das Bild eines modernen Hackers deutlich von dem Stigma eines pickligen Nerds, der in seinem Kinderzimmer im Elternhaus, das Facebook-Passwort seiner Lehrerin knacken möchte. Hackerangriffe und der entsprechende Schutz sind heute eine milliardenschwere Industrie, die weit über den Verkauf von personenbezogenen Daten hinaus geht.
Das beliebteste und lukrativste Angriffsszenario von Hackerorganisationen ist aktuell das Eindringen in die Firmen-IT-Infrastruktur […]
IT-Sicherheit ist ein komplexes Feld und es gibt viele verschiedene Arten von Sicherheitsüberprüfungen. Welche es alle gibt, welchen Zweck sie erfüllen und wer sich für welche Sicherheitsüberprüfungen entscheiden sollte, erläutert NSIDE in diesem Blog-Post.
In der offensiven IT-Sicherheit gibt es verschiedene Test-Typen: Neben den altbekannten Penetrationstests und Red Team Assessments etablieren sich seit einiger Zeit auch Purple Team Assessments. Bevor wir Purple Team Assessments vorstellen können, gehen wir nochmal kurz auf Red Team Assessments ein.
Sie kennen wahrscheinlich Penetrationstests: Dies sind technische Sicherheitsüberprüfungen auf einzelne Systeme, Anwendungen oder Netzwerke. Bei Red Team Assessments handelt es sich hingegen um vollumfängliche (d.h. nicht nur technische) und realistische Angriffssimulationen gegen Unternehmen als Ganze mit allen Mitteln der Kunst. Bei Red Team Assessments findet und schließt man Wege, die ein professioneller Angreifer nutzen würde, um verschiedene hochschädliche Aktionen gegen das Zielunternehmen durchzuführen. Hierzu gehören beispielsweise: das Stehlen von wichtigem geistigem Eigentum (wie F&E-Ergebnisse, Quelltexte, CAD-Zeichnungen, Bau- und […]
Dieser Tage überhäufen sich die Social Media Posts wegen Corona-Virus (CoViD-19 bzw. SARS-CoV-2) und Home Office. Wir bei der NSIDE haben uns gedacht: Da machen wir doch mit! Der Unterschied zu den vielen anderen Posts: Wir betrachten Home Office-Settings nicht aus Firmen- und Verteidiger-, sondern aus Angreifersicht.
Sie haben Ihre Mitarbeiter ins Home Office geschickt. Dort sitzen die Kollegen nun mit ihren Arbeitslaptops oder, im schlimmeren Fall, mit ihren Privatgeräten (privater PC oder Laptop, Smartphone oder Tablet) und greifen von daheim auf sensibelste Unternehmensdaten zu. Und da fängt der Spaß für die Angreifer schon an.
Wenn Ihre Mitarbeiter von daheim auf Ihre Unternehmensressourcen zugreifen, haben Sie potentiell mehrere Probleme. Wenn Sie zum Beispiel nicht den gesamten Netzwerkverkehr des Geräts durch Ihre VPN-Appliance leiten, haben Sie […]
Teil 1 – E-Mail Marketing, Newsletter and Bulk SMS Dienste
Jeder von uns gibt fast täglich direkt oder indirekt persönliche Daten an alle möglichen Onlinedienste weiter. Diese Dienste sind zum Beispiel soziale Netzwerke, Webmail Plattformen, Online-Kalender und Dokumentablagen, Internet Chats, Smartphone Apps, private und persönliche Cloud Dienste. Personenbezogene Daten (oder engl. PII – Personal Identifiable Information) in Formularen im Internetbrowser einzutippen ist heutzutage fast schon zur Routine geworden. Unter den Begriff PII fallen Daten, wie Name, Adresse, E-Mail Adresse, Geburtsdatum, Handynummer und noch vieles mehr. Hoch sensible persönliche Daten, wie Kreditkartendaten, Passwörter, Versicherungs- oder Bankdaten zählen ebenfalls zu dieser Kategorie. Im Falle eines Datendiebstahls oder -missbrauchs, können die entwendeten Daten der betreffenden Person starke Kopfschmerzen verursachen und ihr sogar finanziell oder im sozialen oder beruflichen Umfeld […]
Seit wenigen Tagen eilt die Nachricht durch die Medien und erschreckt weltweit Computernutzer: Die Berliner Firma SRLabs hat eine neuartige Angriffstechnologie entwickelt, die es erlaubt jedes USB-Gerät als Waffe zu missbrauchen und wird diese Methode am 7.8.2014 im Rahmen der BlackHat Konferenz in Las Vegas vorstellen. [1]
Die Reaktionen auf diese Ankündigung sind sehr verschieden. Von manchen Seiten wird die Chance auf Sicherheit von Computern zu Grabe getragen und der Kampf gegen Cyber-Kriminalität wird endgültig als verloren gemeldet. [2] Von anderen Seiten wird wiederum darauf hingewiesen, dass diese Angriffe bereits seit mindestens 2011 bekannt und durchführbar sind. [3] Wenn man das Internet nach dem Produkt „Rubber Ducky“ durchsucht, findet man sogar kommerzielle Werkzeuge um solche Angriffe durchzuführen. [4]
Bei der Methode von SRLabs werden USB-Geräte durch eine […]
KONTAKT
NSIDE ATTACK LOGIC GmbH
Landshuter Allee 8
80637 München
Tel.: +49 89 89082-110
E-Mail: info@nsideattacklogic.de
ÜBER UNS
WISSEN
© 2026 – NSIDE ATTACK LOGIC GmbH