apoth

Über Alexander Poth

Der Autor hat bisher keine Details angegeben.
Bisher hat Alexander Poth, 13 Blog Beiträge geschrieben.

Logic Analyzer

Als in den 1960er Jahren integrierte Schaltungen auf dem Vormarsch waren, begannen Probleme aufzutauchen, für welche die auch heute noch bekannten Oszilloskope keine Lösung boten.
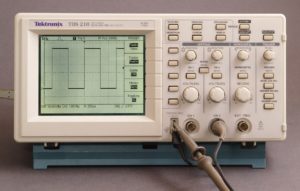
Vorstufe eines Logic-Analyzers: Oszilloskop Kompaktes Oszilloskop von 1997
(Quelle: https://de.wikipedia.org/wiki/Oszilloskop#/media/Datei:Digitaloszilloskop_IMGP1971_WP.jpg)

Zum ersten Mal in der Geschichte der Computertechnik war es unerlässlich, eine große Anzahl von Signalen gleichzeitig anzuzeigen. Frühe Lösungen versuchten, mehrere Oszilloskope zu kombinieren. Unordnung auf den Displays, ein Mangel an eindeutiger Dateninterpretation sowie Platzbeschränkungen machten diese Lösung aber nur marginal brauchbar, weswegen so genannter Logic Analyzer ihren Einzug fanden. Heute ist dieses Messmittel das wohl wichtigste Gerät im Sammelsurium eines Hardware-Hackers.
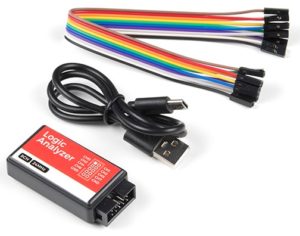
Logic Analyzer mit 8 Kanälen 8-Kanal USB Logic Analyzer
(Quelle: https://de.wikipedia.org/wiki/Logikanalysator)

Unbekannte Pins / Interfaces auf der Platine

Bei […]
Von |2026-01-12T12:26:32+01:0028. Februar 2022|

FCC- Hardware-Informationsbeschaffung zu IoT-Geräten

Hardware-Analysten, aber auch Angreifer stehen wiederkehrend vor der Problematik, Geräte zu finden, welche anfällig gegenüber Hardware-Angriffen sind. Das generelle Vorgehen ist meist ein blinder Einkauf von Geräten, nur um dann enttäuscht festzustellen, dass das Gerät bspw. über keine Interfaces wie UART oder JTAG auf der Platine verfügt, welche für Angriffe ausgenutzt werden können.

Nachfolgend wird beschrieben, wie Hardwareinformationen zu Geräten abseits von gängigen Suchmaschinen abgerufen werden können, um sich bereits vor dem Kauf ein Bild von genutzter Hardware und möglichen Schwachstellen zu machen.

FCC (Federal Communications Commission)

Sämtliche Geräte mit eingesetzten Drahtlostechnologien (Bluetooth, WLAN, Zigbee, etc.), welche auf dem amerikanischen Markt etabliert werden, müssen vor Markteinführung von der amerikanischen FCC-Behörde zertifiziert werden. Typische Geräte sind Router, Bluetooth-Lautsprecher, aber auch neuartige Medizingeräte, welche Daten über Funktechnologien transferieren.

Von |2022-02-25T15:45:46+01:0025. Februar 2022|

OS-Login Bypass via Bootloader-Manipulation (Single-User-Mode)

Auch wenn folgender Angriff schon seit Jahren bekannt ist und daher etwas in Vergessenheit geraten ist, so zeigte ein aktuelles IoT Hardware Assessment in unserem Hause, dass dieser bei aktuellen IoT-Geräten immer noch brandaktuell ist. Die Rede ist von einer Bootloader-Manipulation, um einen gesetzten Login zum Linux-System zu umgehen.

Wie bereits in früheren Blogbeiträgen erwähnt, ist es (leider) bei aktuellen IoT-Geräten immer noch üblich, eine serielle UART-Schnittstelle auf der Platine zu exponieren.

Exponierte UART Schnittstelle (Quelle: http://www.devttys0.com/2012/11/reverse-engineering-serial-ports/)
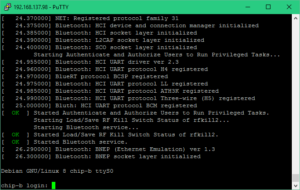
Die im IoT-Bereich stark vertretene UART Schnittstelle kommt vermehrt bei Linux-basierenden Geräten zum Einsatz und exponiert hier oft eine interaktive System Command-Shell sowie den Boot-Prozess (Bootlog). Oft ist aber der System-Zugang durch ein Passwort geschützt.

Bootprozess und passwortgeschützter System-Zugang

Von |2021-12-13T11:13:53+01:0029. Oktober 2021|

Seitenkanalangriffe

Als Entwickler müssen wir oft über Fragen des Datenschutzes und der Sicherheit nachdenken. Seitenkanalangriffe, die einst Spionen und Regierungen vorbehalten waren, werden zunehmend für weniger gut finanzierte Angreifer möglich. Es kann eine Herausforderung sein, Möglichkeiten zum Schutz vor diesen Angriffen zu entwickeln. Es ist wichtig, hier einen Überblick über die möglichen Angriffsarten zu haben, um schutzbewusst zu planen und zu entwickeln. Nicht nur sensible Daten können kompromittiert werden, sondern ganze Kontrollsysteme könnten gefährdet sein.

Ein Seitenkanalangriff (sog. Side-Channel-Attack) greift sensible Daten nicht direkt an. Hier werden oft physikalische Nebeneffekte gesammelt und versucht, durch Analyse dieser Nebeneffekte geschützte Informationen zu extrahieren. Genutzt werden beispielsweise der Energieverbrauch eines Geräts oder Chips, elektromagnetische Abstrahlungen oder der Zeitbedarf zum Ausführen bestimmter Funktionen.

Tempest / Van-Eck-Phreaking

Das im Zweiten Weltkrieg von den […]

Von |2023-05-22T14:59:44+02:0012. Oktober 2021|

Replay-Attacken im 433/868 MHz-Standard

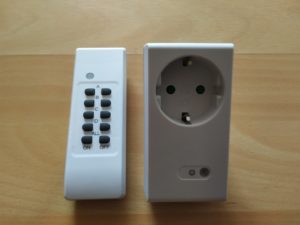
Neben dem allgegenwärtigen WLAN-, Bluetooth-Low-Energy- oder ZigBee-Standard kommen bei Embedded Devices auch Funktechnologien aus dem ISM Band (433/868 MHz) zum Einsatz. Beispiele sind Restaurantpager, Wetterstationen, Garagentorsteuerungen, Tastaturen, aber auch Funksteckdosen, welche in nahezu jedem Baumarkt erhältlich sind. Erfahrungen haben gezeigt, dass Daten, die über diesen Standard übermittelt werden, meist unzureichend gegenüber „Replay-Attacken“ abgesichert sind. Bei diesen schneidet ein Angreifer übermittelte Daten mithilfe eines 433/868 MHz-Empfängers mit, bearbeitet sie und sendet diese manipulierten Pakete an das Empfängergerät. Das folgende Beispiel soll zeigen, wie handelsübliche Funksteckdosen über diese Technik vollständig übernommen werden können.

(Quelle: NSIDE ATTACK LOGIC)

Equipment

Das Identifizieren und Mitschneiden von übertragenen Daten im 433/868 MHz-Standard benötigt kein teures Equipment, da ein Großteil der Funksignalverarbeitung in der heutigen Zeit […]

Von |2022-02-17T11:46:44+01:0030. August 2021|

DICOM – Angriffe auf den wohl wichtigsten Standard im Medizinsektor

Fast alle Hersteller bildgebender oder bildverarbeitender Systeme in der Medizin wie z. B. Röntgen, MRT oder CT, implementieren den DICOM-Standard in ihren Produkten. Dadurch wird im klinischen Umfeld Interoperabilität zwischen Systemen verschiedener Hersteller ermöglicht.

Wahrscheinlich sind Sie selbst schon mit Bildern im DICOM-Format in Kontakt gekommen. Wurde Ihnen beispielsweise nach einer Röntgenaufnahme eine CD für Folgetermine mitgegeben, wurden auf dieser höchstwahrscheinlich Bilder im DICOM-Format gespeichert.

Neben Daten wie Vor- und Nachname, Geburtsdatum und Geschlecht werden innerhalb dieser Bilder meist auch sensible Informationen wie Befund- und Diagnosedaten gespeichert.

Um eine Verteilung solcher DICOM-Bilder zwischen Geräten und dem medizinischen Personal sicherzustellen, werden innerhalb von medizinischen Einrichtungen „PACS-Server“ verwendet. PACS steht für Picture Archiving and Communication System. Dies ist im Grunde eine Datenbank, in welcher alle medizinischen Bilder gespeichert sind. Jedes […]

Von |2024-03-16T09:41:06+01:0030. August 2021|

Angriffe auf Speicherbausteine:

Ziel von Hackern ist es oft sensible Daten wie Passwörter physisch aus externen Speichermedien wie Flash-Bausteinen zu extrahieren, sowie die abgelegte Firmware zu manipulieren. Das Einpflanzen von Backdoors, um einen Kommunikationstunnel nach außen zu erzeugen ist hierbei nicht unüblich und stellt einem Angreifer die Möglichkeit bereit, sich über längere Zeit im internen Netzwerk auszubreiten (sog. Lateral Movement). Zum aktuellen Stand verschlüsseln erfahrungsgemäß die wenigsten IoT-Entwickler Ihre Firmware, welche sich somit im Klartext innerhalb der Speichermedien befindet.

Anleitungen wie Speicherinhalte ausgelesen werden können gibt es mittlerweile Zuhauf im Internet. Erfahrungsgemäß behandeln diese aber meist die immer seltener anzutreffenden SPI-Flashes im SOIC-8-Format.

Flash im SOIC-8-Format – Quelle:  https://media.digikey.com/Renders/Intersil%20Renders/8-SOIC,M8.jpg (Flash im SOIC-8-Format – Quelle:  https://media.digikey.com/Renders/Intersil%20Renders/8-SOIC,M8.jpg)
Diese Art von Speicher lassen sich aufgrund Ihrer […]

Von |2026-01-12T11:56:22+01:007. Dezember 2020|

Van Eck Phreaking – und mögliche Schutzmaßnahmen

Denkt man an die Sicherheit von IT-Systemen, werden unmittelbar die Systeme selber sowie alle Schnittstellen zu diesen für Sicherheitsanalysen in Betracht gezogen. Dass ein Gerät auch im Betrieb messbare Auswirkungen auf die Umwelt bzw. umliegende Systeme hat, und diese Auswirkung für einen Angreifer nützlich sein könnten, wird oft nicht beachtet oder für irrelevant erklärt. Dabei existieren einige Seitenkanalattacken, welche auch ohne teures Equipment oder Expertise auf hohem Niveau durchführbar sind. Eine solche Attacke nennt sich Van Eck Phreaking, welche 1985 durch Hr. Wim Van Eck publiziert, aber früher schon durch verschiedenste Nachrichtendienste und Militärs ausgenutzt wurde. (Quelle: https://www.risknet.de/themen/risknews/van-eck-phreaking-elektronische-wirtschafts-spionage/)

Phreaking

Salopp gesagt geht es beim Van Eck Phreaking darum, dass stromdurchflossene Bauteile elektromagnetische Wellen erzeugen, auch wenn diese nicht […]

Von |2023-06-22T10:21:44+02:0029. September 2020|

Physikalisch Unklonbare Funktionen (PUFs)

Im Laufe des vergangenen Jahrzehnts haben sich Physikalisch Unklonbare Funktionen (PUFs) (https://de.wikipedia.org/wiki/Physical_unclonable_function) als immer wichtigerer Bestandteil auf dem Gebiet der Kryptographie und der Authentifizierung etabliert.
Diese sind Halbleiter, welche dazu verwendet werden, eine eindeutige Identifikation von Hardware zu ermöglichen oder kryptografische Schlüssel zu sichern.

Wie der Name schon vermuten lässt, können diese Hardwareelemente zwar rein theoretisch aber in der Praxis unmöglich kopiert bzw. vervielfältigt werden. Dies macht solche perfekt zur eindeutigen Identifizierung von Hardwareelementen. Wie dies möglich ist, soll folgendes Beispiel veranschaulichen:

Schüttet man ein Quarzsand-Kleber-Gemisch in mehrere identische vorgefertigte Formen und brennt diese aus, erhält man mehrere scheinbar identische Quarzsandrohlinge. Beschießt man diese nun mit Photonen, werden anhand der Sandkornorientierungen, die Lichtstrahlen in viele unterschiedliche Richtungen reflektiert. Fängt man diese reflektierten Photonen mit Detektoren ein wird […]

Von |2021-09-01T12:08:55+02:0029. September 2020|

Sicherheit von Medizingeräten – Ein Ausblick in die Zukunft

Bei der Frage wie neuartige medizinische Geräte vor Hackerangriffen geschützt werden können, stehen viele Firmen vor einem Rätsel. Bis dato gibt es in Deutschland bzw. in der gesamten EU keine eindeutige, verpflichtende Vorgabe, wie diese wichtigen Geräte zu schützen sind oder getestet werden müssen, um mögliche Angriffe zu vermeiden.

Man mag denken, dass in Deutschland, im Land der Bürokratie, solche Richtlinien seit langem existieren. Ein Irrtum! – So existiert zwar eine EU-Verordnung (MDR – Medical Device Regulations), welche speziell für Medizingeräte Details vorschreibt, jedoch ist der Absatz in dieser Verordnung bezüglich der Sicherheit in der IT nur sehr kurz und wenig aussagekräftig verfasst.

Von |2021-09-01T12:12:31+02:0010. Juni 2020|
Nach oben