cgross

Über Christian Gross

Der Autor hat bisher keine Details angegeben.
Bisher hat Christian Gross, 3 Blog Beiträge geschrieben.

Log4j – RCE-PoC Teil 2

Technischer Hintergrund

Im ersten Teil unseres Blogposts haben wir die Herkunft der Log4j- bzw. Log4Shell-Schwachstelle und die Implikationen für das Internet besprochen. In diesem Teil werden wir uns die technischen Hintergründe anschauen, um die Schwachstelle im Detail zu verstehen.

Dabei hilft es immer, den Quellcode zu untersuchen, um festzustellen, wie die Schwachstelle funktioniert. Der folgende Codeabschnitt zeigt die Schwachstelle in Zeile 7:
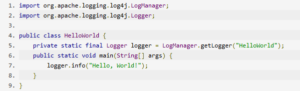
Quelle: Screenshot https://logging.apache.org/log4j/2.x/manual/api.html

Ohne die verwundbare Log4j-Bibiliothek wäre diese Zeile unproblematisch, da sie nur dafür sorgt, einen bestimmten HTTP–Header (X-Api-Version) zu loggen. Im folgenden Fall entpuppt sich diese Zeile allerdings als ein Einfallstor für Angreifer, um das System vollständig zu kompromittieren und gegebenenfalls erhöhte Privilegien zu erlangen (root). Welche Privilegien […]

Von |2026-01-12T12:10:33+01:0015. Dezember 2021|

LOG4J – Was bisher bekannt ist

1 Die Schwachstelle Log4Shell

Wer selbst schon mal eine Anwendung programmiert hat, weiß, dass man sich um verschiedene Arten von Status-, Warnungs- oder Fehlermeldungen kümmern muss. Das ist eigentlich der weniger spannende Teil, denn man möchte ja gerne neue Funktionen einbauen, anstatt zu protokollieren. Dennoch sind aussagekräftige Meldungen sehr wichtig für den Betrieb jeder Anwendung, denn nur sie ermöglichen ein effektives Debugging.

In einigen Fällen reicht es, eine simple print-Funktion zu nutzen, um Statusmeldungen auszugeben. In Java wäre das bspw. System.out.print(). Diese Funktion bietet allerdings keine weiteren Features und ist damit ungeeignet für komplexere Applikationen. Für nahezu jede Programmiersprache bzw. jedes Framework gibt es daher eigene Bibliotheken, die es einem Programmierer ermöglichen, Logging durchzuführen. Somit muss das Rad nicht bei jeder weiteren Anwendung neu […]

Von |2024-03-16T09:41:08+01:0015. Dezember 2021|

IT-Sicherheit im Homeschooling

In der Coronakrise ist der Heimunterricht quasi über Nacht verpflichtend geworden. Während vor der Krise nur ein paar hundert Kinder deutschlandweit von Zuhause unterrichtet wurden, sind Schulen nun teilweise komplett geschlossen oder betreiben einen Notunterricht auf Sparflamme. Der Unterschied zum traditionellen Heimunterricht ist, dass die Lehrer nach wie vor die Kinder beschulen, allerdings aus der Ferne bzw. remote über das Internet.

Da die Inhalte nun nicht mehr analog im Klassenzimmer übertragen werden, sondern digital über das Internet ins Kinderzimmer, ergeben sich ganz neue Gefahren für die Schüler. Angefangen beim Datenschutz und der Problematik der Speicherung von persönlichen Daten bei US-Amerikanischen Clouddiensten über digitale Übergriffe beim „Cybergrooming“. Aber die Gefahr kann sich auch intern ergeben, wie der Fall eines 14 Jahre alten Schülers einer Mittelstufe im Oberallgäu […]

Von |2021-08-31T16:41:58+02:0018. März 2021|
Nach oben