Angriff auf den Medizinsektor – Ein lukratives Geschäft

Hackerangriffe auf den Medizinsektor haben in den letzten Jahren stark zugenommen. Mittlerweile ist die Medizinbranche eines der beliebtesten Ziele solcher Angriffe.
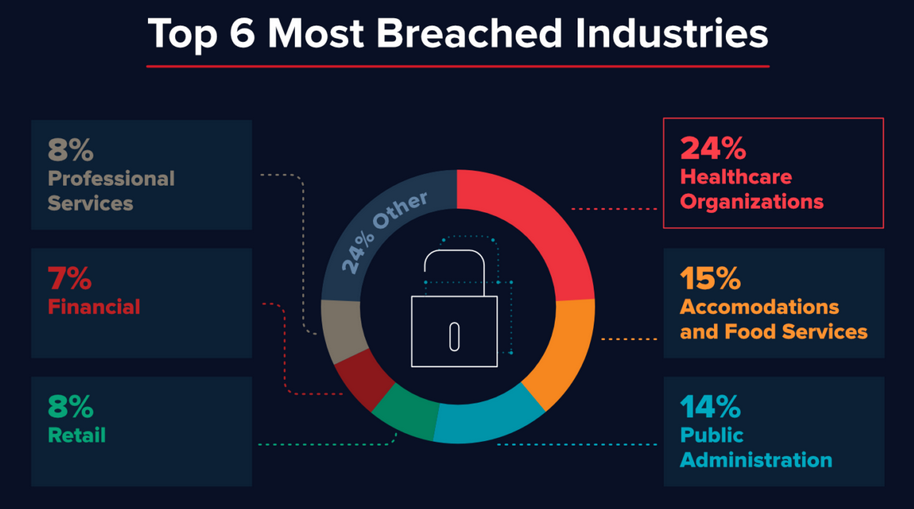
Top 6 Most Breached Industries

Abbildung 1: Top 6 Most Breached Industries / Quelle: https://www.varonis.com/blog/hacker-motives/ Abgerufen am 19.03.2020

Um zu verstehen, warum der Medizinsektor ein so beliebtes Ziel ist, muss die Motivation und aktuelle Vorgehensweisen der Angreifer betrachtet werden.

Dabei unterscheidet sich das Bild eines modernen Hackers deutlich von dem Stigma eines pickligen Nerds, der in seinem Kinderzimmer im Elternhaus, das Facebook-Passwort seiner Lehrerin knacken möchte. Hackerangriffe und der entsprechende Schutz sind heute eine milliardenschwere Industrie, die weit über den Verkauf von personenbezogenen Daten hinaus geht.

Das beliebteste und lukrativste Angriffsszenario von Hackerorganisationen ist aktuell das Eindringen in die Firmen-IT-Infrastruktur […]

Von |2021-09-01T12:22:02+02:0010. Juni 2020|

Gadget Highlights von der Embedded World

Auf der diesjährigen Embedded World konnten wir einige Gadgets ausprobieren, die oft komplizierte Hardwareanalysen um ein Vielfaches erleichtern. Natürlich möchten wir Ihnen diese nicht vorenthalten und stellen zwei Produkte vor, die besonders herausgestochen sind (ACHTUNG: KEINE bezahlte Werbung – wir finden die Produkte nur gut).

Sensepeek – PCBite

Unser Spitzenkandidat ist die Hardwareanalyse-Plattform PCBite von der Firma Sensepeek. Lästiges Einrichten von klobigen Stativen oder Anlöten von Datenkabeln gehören mit dem Produkt der Vergangenheit an. Je nach Type beinhaltet das Produkt eine verspiegelte Grundplatte, mehrere Sockelstative zur Arretierung von Platinen, sowie flexible Pinhalter mit Kabelanschlussmöglichkeiten, welche zielgenau auf Testpunkte oder Pins gerichtet werden können.

PCBite von der Firma Sensepeek Quelle: https://www.batronix.com/versand/messtechnik/platinenhalter/sensepeek/4003-PCBite-kit-SP10-LA.html

Das Produkt ist unter folgendem Link erhältlich:

Von |2026-01-12T12:09:36+01:0024. März 2020|

Purple Team statt Red Team: Effizientes Maximieren der eigenen Verteidigungsstärke

Penetrationstests und Red Team Assessments

In der offensiven IT-Sicherheit gibt es verschiedene Test-Typen: Neben den altbekannten Penetrationstests und Red Team Assessments etablieren sich seit einiger Zeit auch Purple Team Assessments. Bevor wir Purple Team Assessments vorstellen können, gehen wir nochmal kurz auf Red Team Assessments ein.

Sie kennen wahrscheinlich Penetrationstests: Dies sind technische Sicherheitsüberprüfungen auf einzelne Systeme, Anwendungen oder Netzwerke. Bei Red Team Assessments handelt es sich hingegen um vollumfängliche (d.h. nicht nur technische) und realistische Angriffssimulationen gegen Unternehmen als Ganze mit allen Mitteln der Kunst. Bei Red Team Assessments findet und schließt man Wege, die ein professioneller Angreifer nutzen würde, um verschiedene hochschädliche Aktionen gegen das Zielunternehmen durchzuführen. Hierzu gehören beispielsweise: das Stehlen von wichtigem geistigem Eigentum (wie F&E-Ergebnisse, Quelltexte, CAD-Zeichnungen, Bau- und […]

Von |2024-09-26T10:28:18+02:0023. März 2020|

Hacker im Home Office in Zeiten von Corona (CoViD-19)

Dieser Tage überhäufen sich die Social Media Posts wegen Corona-Virus (CoViD-19 bzw. SARS-CoV-2) und Home Office. Wir bei der NSIDE haben uns gedacht: Da machen wir doch mit! Der Unterschied zu den vielen anderen Posts: Wir betrachten Home Office-Settings nicht aus Firmen- und Verteidiger-, sondern aus Angreifersicht.

Die Ausgangslage

Sie haben Ihre Mitarbeiter ins Home Office geschickt. Dort sitzen die Kollegen nun mit ihren Arbeitslaptops oder, im schlimmeren Fall, mit ihren Privatgeräten (privater PC oder Laptop, Smartphone oder Tablet) und greifen von daheim auf sensibelste Unternehmensdaten zu. Und da fängt der Spaß für die Angreifer schon an.

Angriffe daheim

Wenn Ihre Mitarbeiter von daheim auf Ihre Unternehmensressourcen zugreifen, haben Sie potentiell mehrere Probleme. Wenn Sie zum Beispiel nicht den gesamten Netzwerkverkehr des Geräts durch Ihre VPN-Appliance leiten, haben Sie […]

Von |2026-01-12T12:21:37+01:0023. März 2020|

War Story: Physischer Penetrationstest – aus dem Alltag eines Analysten

Wie in einer Pentestingfirma üblich besteht viel der alltäglichen Arbeit aus dem Überprüfen von IT –Infrastruktur, wie etwa Webapplikationen und Netzwerken. Extrem spannend wird es für uns jedoch, wenn wir im Rahmen eines Red Teams beauftragt werden, auch die physische Sicherheit zu überprüfen. In meinem letzten Fall sollte ich versuchen physisch bei einer Versicherungsgesellschaft einzubrechen.

Die Thematik des physischen Zugangs finde ich persönlich sehr spannend, vor allem weil ich in meiner Freizeit bei der Freiwilligen Feuerwehr tätig bin und so früh erste Erfahrungen im Bereich des gewaltsamen Eindringens kennengelernt habe. Allerdings ist der Einbruch im Rahmen der Feuerwehr nicht mit dem unerlaubten Eindringen bei einem Red Team Assessment zu vergleich. Beim Red Team Assessment wird ein reeller Angriff von uns simuliert – so wie es auch […]

Von |2021-08-17T14:11:44+02:003. Juli 2019|

Trends und Entwicklungen – Devops für RedTeam Infrastrukten

Nachdem sich die Cloud fest etabliert hat und der Vormarsch von DevOps nicht mehr aufzuhalten ist, war es nur eine Frage der Zeit bis DevOps auch Auswirkungen auf das Thema Security hat.

Dabei stellt sich die Frage, welche Auswirkungen DevOps auf die Sicherheit selber hat bzw. welche Best Practices bei DevOps beachtet werden sollen, um Sicherheitsprobleme ganz von allein zu vermeiden.

In diesem Beitrag geht es im speziellen um die praktischen Auswirkungen auf Red Teams. Wie auch um das Thema, in wieweit der IT-Betrieb mit DevOps in der Lage ist schnell auf Anforderungen verschiedener Stakeholder zu reagieren, und ob Red Teams durch DevOps in der Lage sind schnell Infrastrukturen aufzubauen. Dies ist vor allem nützlich, wenn das Blue Team – bei einem Test, in dem dieses nicht […]

Von |2022-02-17T12:59:12+01:003. Juli 2019|

Erweiterte Zustandsverfolgung für SQLMAP

Während eines Red Team Assessments bei eines unserer Kunden stand der Autor des Artikels zuletzt vor einer prinzipiell recht angenehmen Situation: in einer internen Webanwendung konnte er eine SQL Injection identifizieren, die ausnutzbar schien. Die Anwendung war relativ klein und nur für einen eingeschränkten Benutzerkreis zugänglich, aber laut Aussagen interner Dokumentation zusammen mit anderen, größeren Anwendungen für die Verwaltung unternehmenskritischer Daten zuständig. Also ein äußerst interessantes Angriffsziel für jemanden, der genau auf diese Daten aus wäre.

Um nun das Ziel des Tests zu erfüllen und an die sensiblen Daten zu kommen, musste die Schwachstelle ausgenutzt werden. Das beste Tool hierfür ist zweifelsohne sqlmap [1]. Es gab allerdings mehrere Herausforderungen beim Ausnutzen der Schwachstelle für sqlmap: zunächst handelte es sich um eine Second-Order Injection. Das bedeutet, dass […]

Von |2021-03-16T14:25:04+01:0024. Februar 2019|

Versprechen & Wahrheit – Cloud Services und die Sicherheit von Onlinediensten

Teil 1 – E-Mail Marketing, Newsletter and Bulk SMS Dienste

Jeder von uns gibt fast täglich direkt oder indirekt persönliche Daten an alle möglichen Onlinedienste weiter. Diese Dienste sind zum Beispiel soziale Netzwerke, Webmail Plattformen, Online-Kalender und Dokumentablagen, Internet Chats, Smartphone Apps, private und persönliche Cloud Dienste. Personenbezogene Daten (oder engl. PII – Personal Identifiable Information) in Formularen im Internetbrowser einzutippen ist heutzutage fast schon zur Routine geworden. Unter den Begriff PII fallen Daten, wie Name, Adresse, E-Mail Adresse, Geburtsdatum, Handynummer und noch vieles mehr. Hoch sensible persönliche Daten, wie Kreditkartendaten, Passwörter, Versicherungs- oder Bankdaten zählen ebenfalls zu dieser Kategorie. Im Falle eines Datendiebstahls oder -missbrauchs, können die entwendeten Daten der betreffenden Person starke Kopfschmerzen verursachen und ihr sogar finanziell oder im sozialen oder beruflichen Umfeld […]

Von |2022-05-20T10:50:50+02:0010. November 2014|

BadUSB – Böse Tastaturen erkennen!

Seit wenigen Tagen eilt die Nachricht durch die Medien und erschreckt weltweit Computernutzer: Die Berliner Firma SRLabs hat eine neuartige Angriffstechnologie entwickelt, die es erlaubt jedes USB-Gerät als Waffe zu missbrauchen und wird diese Methode am 7.8.2014 im Rahmen der BlackHat Konferenz in Las Vegas vorstellen. [1]

Die Reaktionen auf diese Ankündigung sind sehr verschieden. Von manchen Seiten wird die Chance auf Sicherheit von Computern zu Grabe getragen und der Kampf gegen Cyber-Kriminalität wird endgültig als verloren gemeldet. [2] Von anderen Seiten wird wiederum darauf hingewiesen, dass diese Angriffe bereits seit mindestens 2011 bekannt und durchführbar sind. [3] Wenn man das Internet nach dem Produkt „Rubber Ducky“ durchsucht, findet man sogar kommerzielle Werkzeuge um solche Angriffe durchzuführen. [4]

Bei der Methode von SRLabs werden USB-Geräte durch eine […]

Von |2026-01-12T11:58:52+01:006. August 2014|
Nach oben